.png)
13 Set 2026
7 min de leitura
Um novo golpe identificado em setembro de 2026 está alterando QR Codes e códigos Pix Copia e Cola diretamente em lojas online. Entenda como o ataque funciona, como saber se um Pix foi desviado e como se proteger.
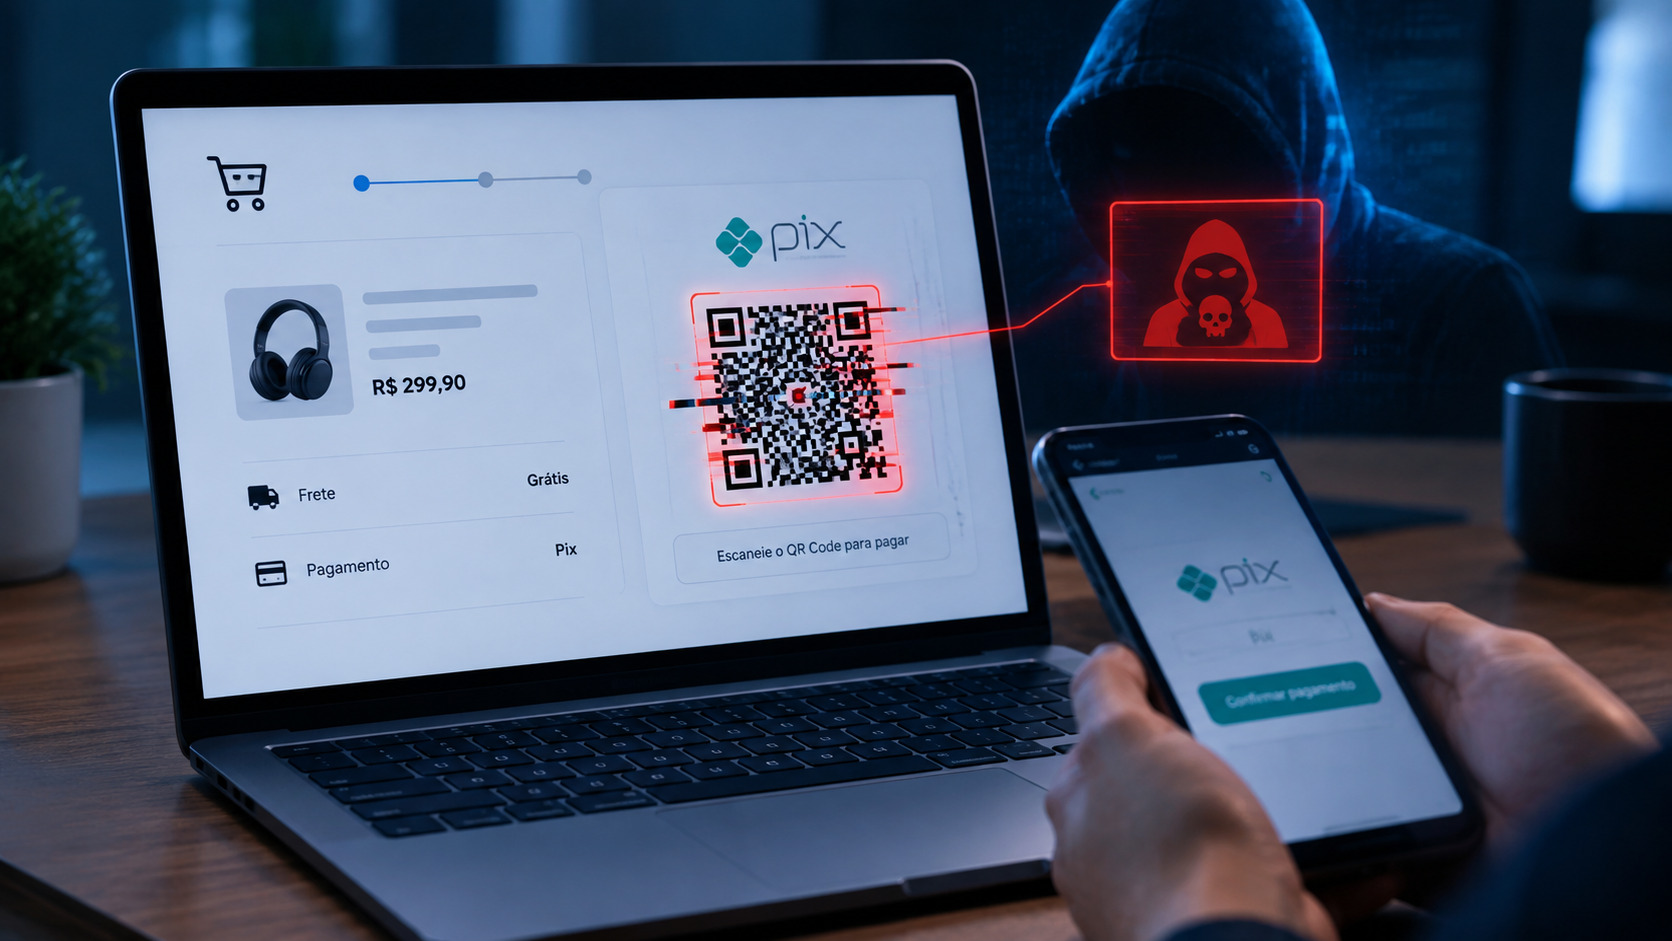
Imagine a seguinte situação: você entra em uma loja online, escolhe um produto, coloca seus dados normalmente e chega até a tela de pagamento. A loja oferece a opção de Pix, você gera o QR Code, abre o aplicativo do banco, confere o valor e confirma a transferência. Tudo parece normal.
O problema é que, em um novo tipo de ataque identificado no Brasil, o QR Code apresentado pela própria loja pode ter sido alterado por criminosos. O dinheiro continua saindo normalmente da conta da vítima, mas, em vez de chegar ao estabelecimento, é enviado diretamente para uma conta controlada pelos golpistas.
O alerta ganhou força em setembro de 2026, depois que a Kaspersky confirmou uma campanha que já havia comprometido pelo menos 90 lojas virtuais brasileiras, principalmente pequenos e médios e-commerces que utilizam a plataforma Magento. A ameaça foi descoberta inicialmente em 1º de setembro pelo pesquisador de segurança conhecido como “eremit4”.
E existe um detalhe preocupante: o consumidor não precisa estar com o celular infectado para cair no golpe.
Diferentemente de muitos golpes tradicionais, nos quais o criminoso tenta infectar o computador ou convencer a vítima a acessar um link falso, nesse caso o ataque acontece diretamente na infraestrutura da loja.
Os criminosos conseguem comprometer a página de pagamento de determinados e-commerces e inserir um código malicioso no checkout. Quando o consumidor escolhe pagar utilizando Pix, esse código consegue substituir, em tempo real, o QR Code legítimo pelo QR Code controlado pelos criminosos. O mesmo acontece com o código Pix Copia e Cola.
Na prática, o processo pode ser parecido com este:
Você escolhe o produto → vai para o pagamento → seleciona Pix → a loja gera o QR Code → o malware altera o código → você realiza o pagamento → o dinheiro vai para o criminoso.
O mais preocupante é que a página da loja pode continuar parecendo completamente normal. Não necessariamente haverá uma tela vermelha, um aviso de segurança ou qualquer elemento visual dizendo que alguma coisa está errada.
Sim. É justamente uma das características mais perigosas desse ataque.
Segundo a investigação divulgada pela Kaspersky, a alteração acontece no momento do checkout e também pode modificar o conteúdo utilizado no Pix Copia e Cola. Isso significa que mesmo quem não utiliza a câmera para escanear o QR Code pode estar vulnerável ao golpe.
Para o consumidor, a operação pode parecer uma compra comum. O valor pode estar correto e a página pode continuar exibindo o produto que foi escolhido.
O que muda é o destinatário da transferência.
Por isso, existe uma verificação extremamente importante antes de confirmar qualquer Pix: olhar quem está recebendo o dinheiro.
Não necessariamente.
Essa é uma das principais diferenças desse ataque em relação a golpes tradicionais envolvendo Pix. Em vez de depender da infecção do dispositivo do consumidor, o criminoso compromete a própria página de pagamento da loja.
Isso amplia bastante o potencial do ataque. Uma única loja infectada pode expor todos os consumidores que realizarem pagamentos por Pix enquanto o código malicioso estiver ativo. A Kaspersky afirmou que o ataque identificado atingia lojas pequenas e médias de diferentes segmentos.
Ou seja, você pode estar usando um celular atualizado, com antivírus e sem nenhum aplicativo suspeito instalado e, ainda assim, ser vítima se o site onde está comprando estiver comprometido.
A principal defesa do consumidor nesse tipo de golpe é verificar o destinatário antes de confirmar a transferência.
Quando você gera um Pix e abre o aplicativo do banco, normalmente são apresentadas informações sobre quem receberá o dinheiro. Antes de tocar em “confirmar”, confira cuidadosamente o nome do recebedor e, quando disponível, o CNPJ.
O nome nem sempre será exatamente igual ao nome comercial da loja, principalmente em pequenos estabelecimentos que utilizam uma conta vinculada ao proprietário. Mesmo assim, uma informação completamente incompatível com a compra deve ser tratada como um sinal de alerta.
Se você está comprando um produto de uma loja e o Pix aparece destinado a uma pessoa ou empresa que não tem nenhuma relação aparente com o estabelecimento, não confirme a transferência antes de verificar a situação.
O Pix Copia e Cola também não está livre do problema.
Nesse ataque, o conteúdo utilizado para realizar o pagamento pode ser alterado junto com o QR Code. Por isso, simplesmente copiar o código exibido no site e colá-lo no aplicativo do banco não garante que o pagamento esteja indo para a loja correta.
A regra continua sendo a mesma: confira o destinatário antes de confirmar o pagamento.
Esse pequeno hábito pode fazer uma grande diferença, principalmente em compras realizadas em lojas que você ainda não conhece.
Existe outro problema: os criminosos podem agir rapidamente depois que recebem o dinheiro.
Segundo as informações divulgadas sobre a campanha, os valores podem ser distribuídos entre diferentes contas utilizadas pelos criminosos, o que dificulta o rastreamento e a recuperação da quantia. Quanto mais tempo passa entre a fraude e a comunicação ao banco, maiores podem ser as dificuldades para tentar recuperar o dinheiro.
Por isso, se você perceber que realizou um Pix para um destinatário incorreto ou suspeito, não espere para descobrir o que aconteceu.
Entre em contato com seu banco imediatamente e informe que a transferência pode ter sido fraudulenta. O Banco Central possui o Mecanismo Especial de Devolução (MED) para casos de fraude envolvendo Pix, e a solicitação deve ser feita o quanto antes.
Se você acredita que realizou um pagamento para um golpista, siga alguns passos imediatamente:
Informe que a transferência foi realizada em uma possível situação de fraude. Não deixe para fazer isso no dia seguinte se você acabou de perceber o problema.
Pergunte ao banco sobre o procedimento para contestar o Pix e solicitar o MED. O mecanismo existe justamente para situações em que uma transferência pode estar relacionada a fraude.
Salve o comprovante do Pix, endereço da loja, número do pedido, e-mails, mensagens e qualquer outra informação relacionada à compra.
Informe o estabelecimento sobre o problema. Mesmo que a loja não tenha recebido o dinheiro, ela pode precisar investigar se sua página de pagamento foi comprometida.
Dependendo do caso, também pode ser importante registrar um Boletim de Ocorrência, principalmente quando houver prejuízo financeiro.
Não existe uma única medida capaz de eliminar completamente o risco, mas alguns hábitos tornam muito mais difícil cair nesse tipo de fraude.
Sempre confira o destinatário antes de confirmar o Pix. Essa é provavelmente a recomendação mais importante para esse tipo de golpe.
Também vale evitar compras impulsivas em sites desconhecidos, pesquisar a reputação da loja antes de realizar o pagamento e desconfiar de ofertas muito abaixo do preço praticado normalmente.
Para pagamentos com cartão, outra medida interessante é utilizar um cartão virtual, especialmente em compras realizadas em sites que você ainda não conhece. A Kaspersky também recomenda essa prática porque a campanha analisada pode, em determinadas situações, capturar dados de cartão utilizados no checkout.
Muitos golpes envolvendo Pix dependem de engenharia social. O criminoso entra em contato com a vítima, inventa uma história, cria uma situação de urgência e tenta convencer a pessoa a realizar uma transferência.
Nesse novo cenário, a vítima pode não receber nenhuma mensagem suspeita.
Ela pode simplesmente estar comprando um produto verdadeiro em uma loja verdadeira.
O problema está escondido na infraestrutura da página de pagamento. É justamente isso que torna esse tipo de ataque tão perigoso: o criminoso não precisa necessariamente convencer a vítima de que está pagando para outra pessoa. Ele pode tentar fazer com que ela acredite que está pagando normalmente.
O problema também serve como alerta para quem administra um e-commerce.
A investigação da Kaspersky aponta que as lojas afetadas utilizavam a plataforma Magento e que falhas de manutenção e atualização podem abrir espaço para comprometimentos da infraestrutura. A empresa recomenda manter a plataforma atualizada, utilizar senhas fortes e exclusivas para os ambientes administrativos e realizar monitoramento recorrente para identificar comportamentos anômalos.
Isso mostra que segurança digital não é apenas uma preocupação para quem compra pela internet. A segurança da loja também influencia diretamente a segurança do consumidor.
Quando uma página de checkout é comprometida, o problema pode atingir dezenas, centenas ou milhares de pessoas que simplesmente estavam tentando fazer uma compra.
Ataques como esse mostram uma coisa importante: os criminosos não dependem apenas de um golpe isolado. Quanto mais informações conseguem obter sobre pessoas e empresas, maiores podem ser as possibilidades de criar ataques direcionados e convincentes.
E-mails, telefones, nomes, documentos e outras informações pessoais podem aparecer em bases de dados expostas após vazamentos.
Por isso, além de tomar cuidado com links, mensagens e pagamentos, também é importante saber se seus próprios dados já apareceram em algum vazamento conhecido.
O SecRadar é o monitor de vazamento de dados da Azuron criado para ajudar você a acompanhar a exposição das suas informações.
Em vez de descobrir que seus dados podem ter sido comprometidos somente depois de cair em um golpe, você pode utilizar o SecRadar para monitorar possíveis exposições e ficar mais atento aos riscos relacionados aos seus dados.
Acesse o SecRadar e descubra como monitorar seus dados e ficar mais protegido contra os riscos de vazamentos de informações.
Fique por dentro de vulnerabilidades relevantes, boas práticas de segurança e novidades regulatórias como a LGPD.